HIPAA設定
あなたのNotionワークスペースをHIPAAに準拠させる方法と、HIPAAコンプライアンスを有効化する方法を解説します。
よくあるご質問(FAQ)に移動医療保険の相互運用性と説明責任に関する法律(Health Insurance Portability and Accountability Act、HIPAA)は、1996年に制定された米国連邦法であり、医療従事者、医療保険、医療クリアリングハウスなどの対象事業体とその業務関連会社に対して、保護対象保健情報(PHI)の保護と機密保持を義務付けるものです。
この記事では、NotionワークスペースをHIPAAに準拠させるために必要なNotionの設定を紹介します。

備考: Notionの業務提携契約(BAA)では、Notionサービスに保存される個人健康情報(PHI)の保護について規定されています。NotionとBAAを締結するには、エンタープライズプランにご登録いただく必要があります。
ベータサービスはBAAの対象外であるため、保護対象保険情報(PHI)を処理するような方法で使用、導入することはできません。
このページ上の文言とBAAの文言に矛盾がある場合は、BAAが優先されるものとします。
Notionでサポートされている設定 | |
|---|---|
アクセス管理 電子的に保護された医療情報を保持する電子情報システムに対して、アクセス権を付与された個人またはソフトウェアプログラムのみにアクセスを許可する技術的なポリシーと手順を導入すること。 | NotionのSAML SSOはSAML 2.0標準を基に構築されており、IDプロバイダー(IdP)とワークスペースを接続して、より簡単で安全なログイン体験を実現します。Notionは、Azure、Google、Gusto、Okta、OneLogin、Ripplingを使用したSAML SSOの公式設定をサポートしています。 NotionでSAML SSOを使い始めるには、次の手順を行ってください。 • ドメインの検証:高度なセキュリティ機能を使用するには、メールドメインの所有権を検証する必要があります。これは、TXTレコードをドメインのDNSに追加して所有権を確認する自動プロセスです。 • SAML SSOを有効にする:これで機能が有効になり、設定が完了します。SAML SSOの設定方法について詳しくは、こちらの記事をご覧ください。 • デフォルトのログイン方法を変更する:SAML SSOを初めて有効にすると、デフォルトのログイン方法が • 追加のワークスペースをリンクする:複数のワークスペースでSSOを設定する場合は、[email protected]にお問い合わせください。 正しく設定されると、ワークスペースにサインインするメンバーは検証済みドメインのメールアドレスを使用し、指定のIDプロバイダーを介して認証を受けることになります。エンタープライズプランのワークスペースオーナーは、IdPやSAML SSOに障害が発生した場合に備えて、代わりに別のログイン方法を使用することができます。 |
一意のユーザーID ユーザーIDを識別し追跡するため、一意の名前や番号を割り当てること。 | NotionにはSCIM APIがあり、メンバーとグループのプロビジョニング、管理、プロビジョニング解除に使用できます。ワークスペースオーナーは、 NotionのSCIM APIの使用方法について、最新情報はNotionのSCIMドキュメントをご覧ください。Notionは、Google、Gusto、Okta、OneLogin、Ripplingの公式SCIMアプリケーションに対応しています。 |
緊急アクセス手順 緊急時に必要な電子的な保護対象保健情報を取得する手順を確立し、必要に応じて導入すること。 | コンテンツ検索により、エンタープライズワークスペースオーナーはワークスペースのコンテンツを可視化して、ワークスペースのガバナンス強化やページアクセスの問題解決を行うことができます。コンテンツ検索によって、以下のことが可能になります。 NotionメールとNotionカレンダーの場合、Google WorkspaceのHIPAAコンプライアンスを有効にしてください。 |
自動ログオフ 事前に設定した時間、非アクティブな状態が続いた後に電子セッションを終了する電子的手順を導入すること。 | セッション時間をカスタマイズする: エンタープライズプランの管理対象ユーザーの場合、Notionのデフォルトのセッション時間は180日間です。ワークスペースオーナーは、セッション時間を1時間から180日間の範囲で変更できます。 管理対象ユーザーを強制的にログアウトさせる: 個々のユーザーまたはすべてのワークスペースユーザーを一度に強制的にログアウトさせます。 パスワードを強制的にリセットする: 個々のユーザーまたはすべてのワークスペースユーザーのパスワードを一度に強制的にリセットします。 SCIM経由でユーザーのプロビジョニングを解除した場合、ユーザーはワークスペースから削除され、セッションが終了します。 |
監査対応 電子的に保護された医療情報を含む、または使用する情報システムにおけるアクティビティを記録および調査するハードウェア、ソフトウェア、または手続き型メカニズムを導入すること。 | エンタープライズプランのワークスペースオーナーは、 この機能は、潜在的なセキュリティ上の問題の特定、疑わしい動作の調査、アクセスのトラブルシューティングなどにご活用いただけます。ワークスペースの監査ログはCSV形式でエクスポートできます。 エンタープライズのお客様は、当社のデータ損失防止(DLP)パートナーコネクトを利用して、Notion内の機密データを検出、分類、保護することもできます。 NotionメールとNotionカレンダーの場合、Google WorkspaceのHIPAAコンプライアンスを有効にしてください。 |
完全性の管理 電子的に保護された医療情報を不適切な変更や破壊から保護するためのポリシーと手順を導入すること。 | ページのWeb公開を無効にする: このワークスペースのすべてのページで、「共有」メニューの「Webで公開」オプションが無効になります。 ゲストを無効にする: ワークスペース外のユーザーをページに招待できなくなります。必要に応じてゲストを招待する場合は、この設定を使う必要はありません。ただし、Notionを患者、保険プラン加入者、その家族や雇用主との連絡に使用することはできません。ゲストを有効にする必要がある場合は、ゲストリクエストをオンにすることをおすすめします。承認制にすることで、HIPAAに準拠しながらワークスペースにゲストを招待できます。 他のワークスペースへのページの移動や複製を無効にする: 「移動先」または「複製」アクションを使ってページを他のワークスペースに移動または複製できなくなります。 エクスポートを無効にする: マークダウン、CSV、PDFの形式でエクスポートできなくなります。 ワークスペースの作成を無効にする: 承認なしで新しいワークスペースを作成できなくなります。 サードパーティの拡張機能を無効にするか、許可リストで制限する: 承認されていないサードパーティの拡張機能をNotionワークスペースに追加できなくなります。 外部ワークスペースへのアクセスを無効にする: 管理対象ユーザーが組織外の外部ワークスペースに参加したりアクセスしたりできなくなります。 NotionメールとNotionカレンダーの場合、Google WorkspaceのHIPAAコンプライアンスを有効にしてください。 |
個人またはエンティティの認証 電子的に保護された医療情報へのアクセスを求めている個人またはエンティティが、主張されている個人またはエンティティそのものであることを確認する手順を導入すること。 | プロフィールの変更を無効にする: なりすましを避けるため、管理対象ユーザーが自身のプロフィール情報を変更できないようにします。 ドメイン管理: ドメインとは、Notionアカウントに関連付けられたメールアドレスのドメインを指します。ドメインを検証すると、ワークスペースオーナーがその所有権を証明でき、ドメイン管理設定を利用できるようになります。 ゲストを無効にする: ワークスペース外のユーザーをページに招待できなくなります。必要に応じてゲストを招待する場合は、この設定を使う必要はありません。ただし、Notionを患者、保険プラン加入者、その家族や雇用主との連絡に使用することはできません。ゲストを有効にする必要がある場合は、ゲストリクエストをオンにすることをおすすめします。承認制にすることで、HIPAAに準拠しながらワークスペースにゲストを招待できます。 管理対象ユーザーのアカウントを一時停止または削除する: ユーザー管理ダッシュボードから、管理対象ユーザーのアカウントを一時停止または削除できます。 管理対象ユーザーによるアカウント削除を無効にする: 管理対象ユーザーが自分でアカウントを削除できないようにします。 |
データの保持と破棄 電子的なPHIや、電子的なPHIが保存されているハードウェアまたは電子媒体の、最終的な破棄に対処するためのポリシーと手順を導入すること。 | カスタムのデータ保持設定により、エンタープライズプランのワークスペースオーナーは、ユーザーのページをゴミ箱から削除するタイミングと、その後どのくらいの期間保持できるかを管理できます。 弊社が保持するデータベースバックアップにより、必要に応じて過去30日分のコンテンツのスナップショットを復元することができます。 NotionメールとNotionカレンダーの場合、Google WorkspaceのHIPAAコンプライアンスを有効にしてください。 |
転送のセキュリティ 電子的な通信ネットワークを介して転送される電子的に保護された医療情報を不正 | 保存中の暗号化: ユーザーデータは保存中、AES-256を使用して暗号化されています。ユーザーデータがNotionの内部ネットワーク上、クラウドストレージ、データベーステーブル、バックアップに保存されているときに、データは暗号化されています。 転送中の暗号化: 転送中に送信されるデータは、TLS 1.2以降を使用して暗号化されています。 |
備考: エンタープライズプランのワークスペースオーナーは、IdPやSAML SSOに障害が発生した場合に備えて、代わりに別のログイン方法を使用することができます。
ワークスペースのHIPAAコンプライアンスを有効化する手順は以下のとおりです。
サイドバーの
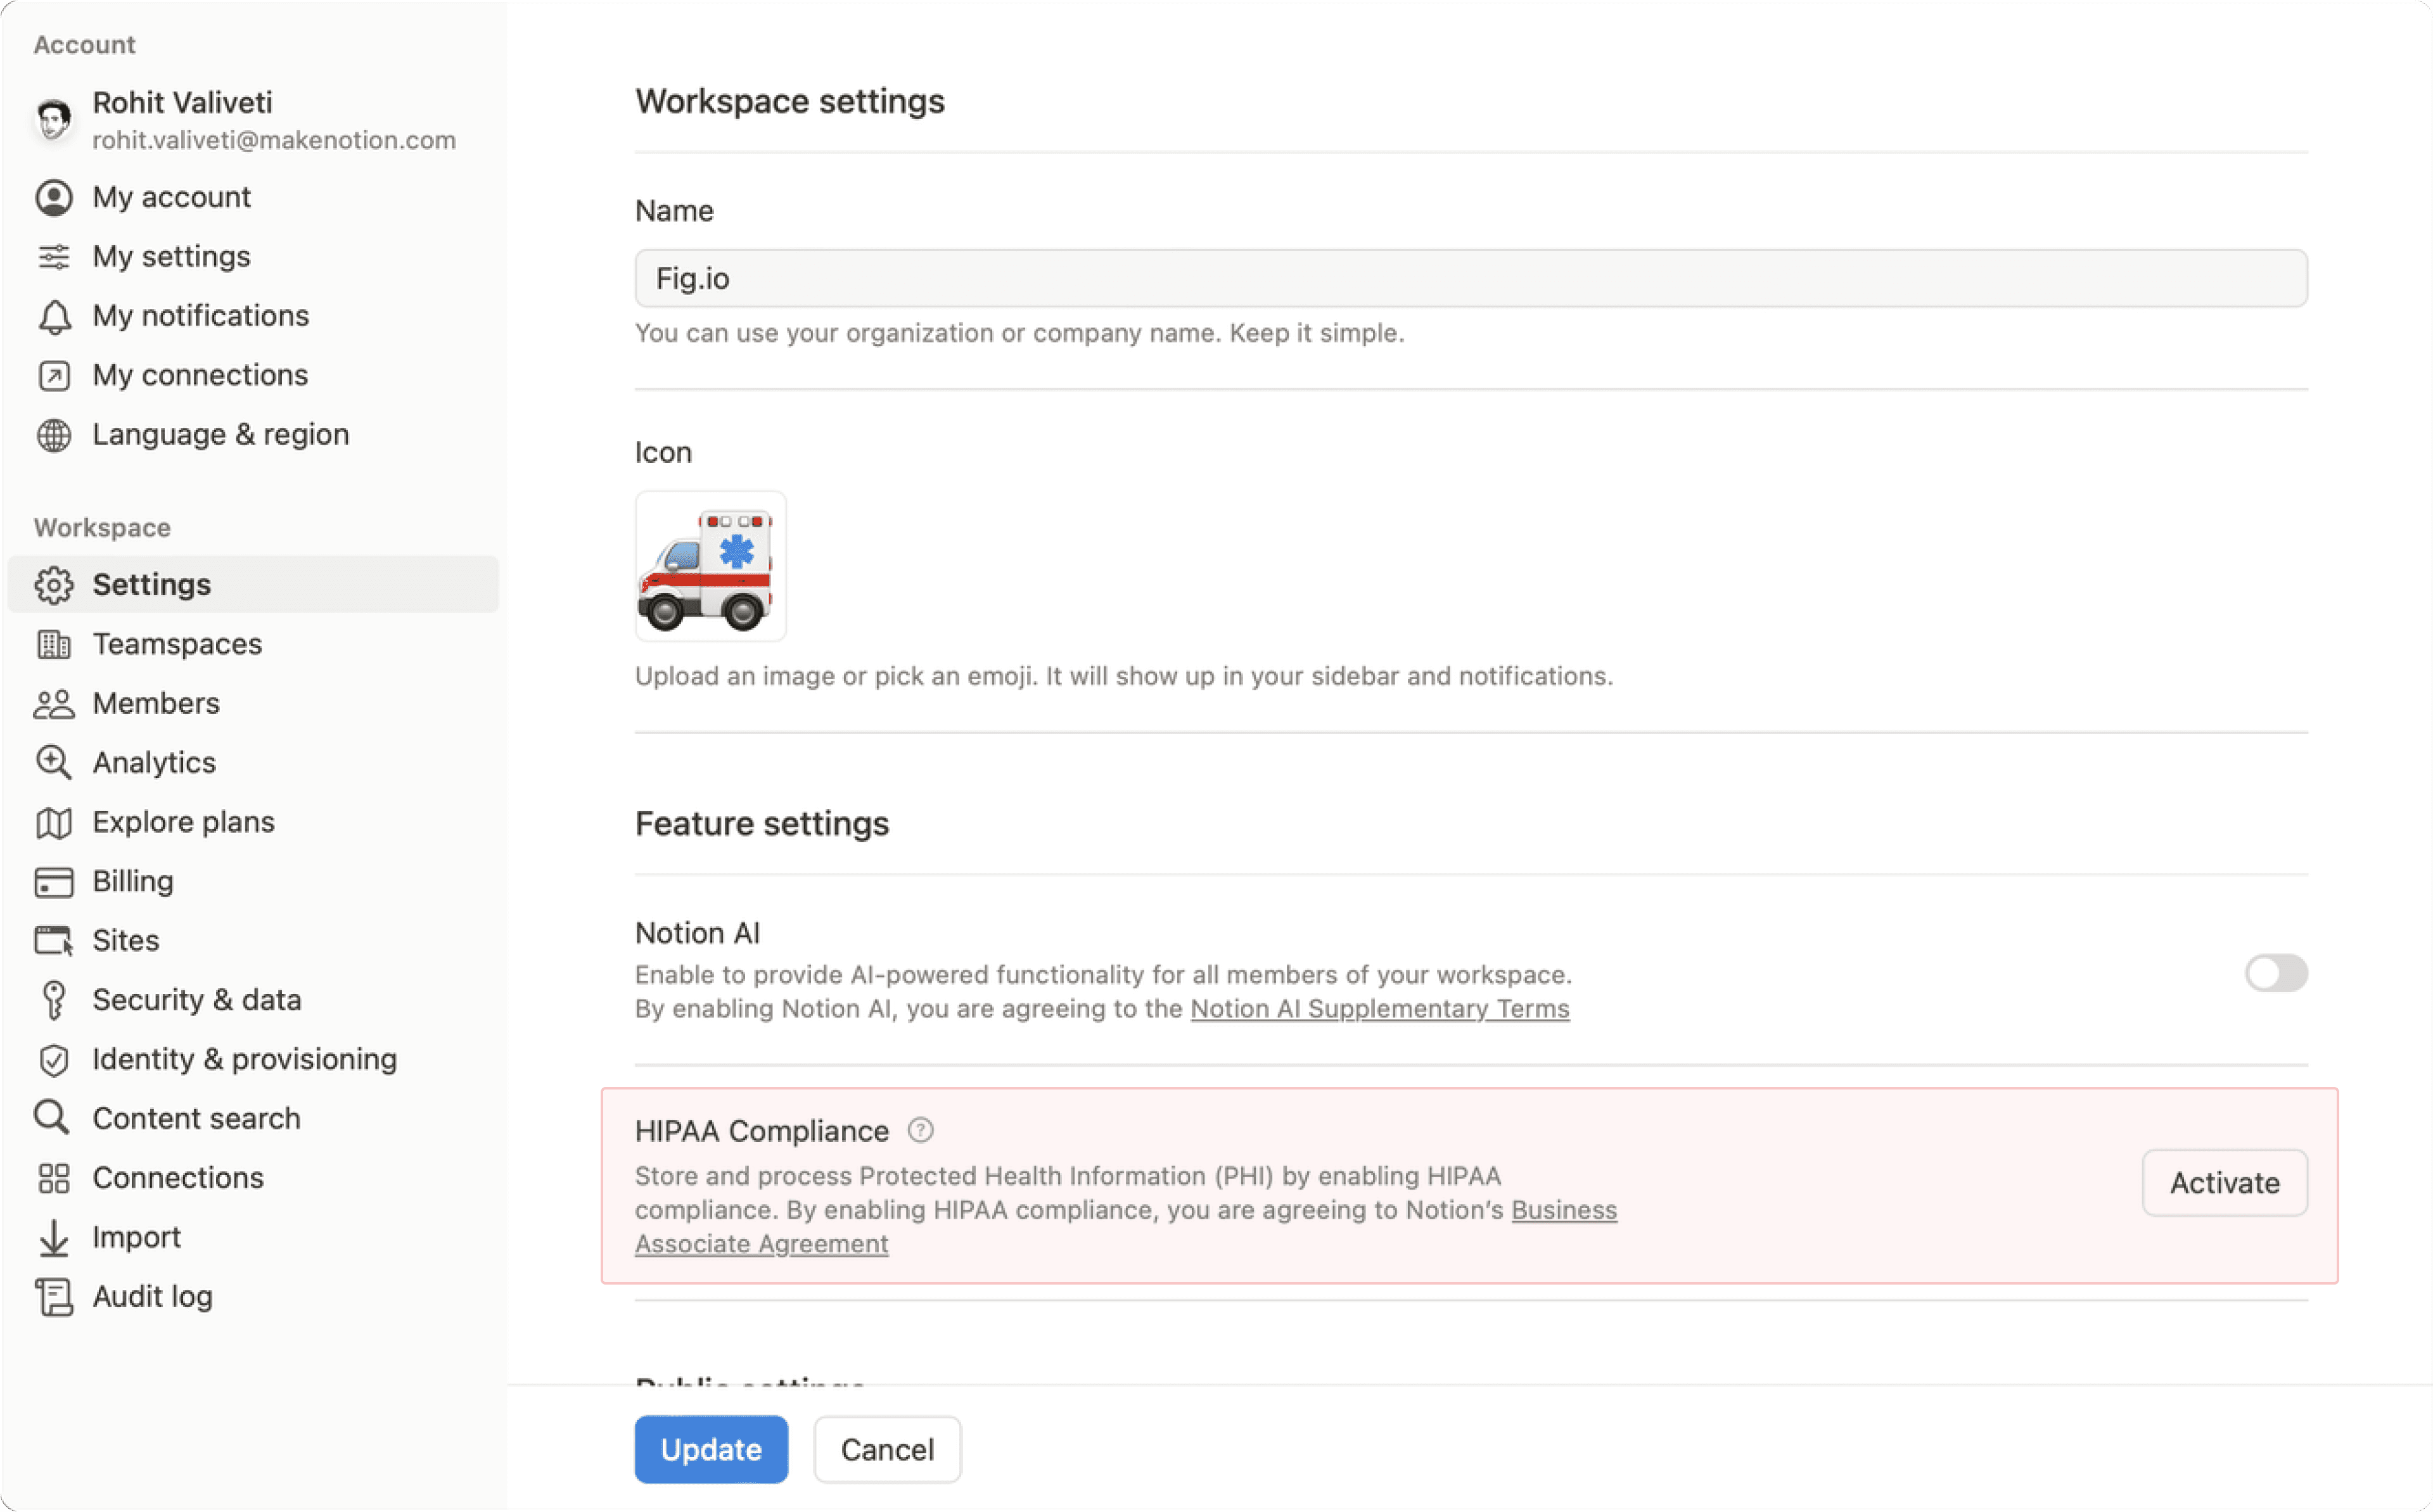
設定を開き、ワークスペースの設定→HIPAAコンプライアンス→有効化の順に進みます。ウィンドウが表示されたら、署名済みのBusiness Associate Agrrement(BAA、業務提携契約)の全文を読み、
同意するをクリックします。同意すると、HIPAAコンプライアンスが有効化されたことを画面上で確認できます。また、ワークスペースでHIPAA BAAが承諾されたことを示す確認メールも届きます。
ワークスペースのHIPAAコンプライアンスを無効化する手順は以下のとおりです。
サイドバーの
設定を開き、ワークスペースの設定→HIPAAコンプライアンス→無効化の順に進みます。ウィンドウが表示されたら、
無効化をクリックします。同意すると、HIPAAコンプライアンスが無効化されたことを画面上で確認できます。これにより、Notionワークスペース内で保護対象保険情報(PHI)を保存することはできなくなります。HIPAAコンプライアンスが無効化されたことを示す確認メールも届きます。
よくあるご質問(FAQ)
HIPAAコンプライアンスを有効にするための費用はどれくらいですか?
HIPAAコンプライアンスを有効にするための費用はどれくらいですか?
エンタープライズプランのお客様は、HIPAAコンプライアンスを無料でご利用いただけます。
お客様は、NotionのBusiness Associate Agreement(業務提携契約、BAA)に同意し、HIPAA、BAA、HIPAA製品設定ガイドに準拠した方法でNotionをご利用ください。
HIPAAコンプライアンスを有効にする場合、製品にはどのような制限がありますか?
HIPAAコンプライアンスを有効にする場合、製品にはどのような制限がありますか?
患者、プランメンバー、その家族、雇用主とのコミュニケーションにNotionを使用することはできません。
ユーザーは、以下のフィールドまたは機能にPHIを含めることはできません:
ワークスペース名または組織名
チームスペース名
ファイル名
アカウント/ユーザープロフィール
ユーザーグループの名前
サポートリクエストおよびサポートリクエストの添付ファイルには、いかなるPHIも含めないでください。
ベータサービスはBAAの対象外であるため、保護対象保険情報(PHI)を処理するような方法で使用、導入することはできません。
コネクトは引き続き利用できますか?
コネクトは引き続き利用できますか?
はい、以前に有効化されたアプリは引き続き有効です。管理者は、使用されている既存のコネクションをレビューし、準拠していることを確認する必要があります。管理者は、許可リストに登録されていない新しいコネクションの追加を無効にすることができます。