HIPAA 配置
了解如何使你的 Notion 工作空间符合 HIPAA 合规要求,以及如何启用 HIPAA 合规功能。
跳转到常见问题《健康保险流通与责任法案》(HIPAA) 是一项于 1996 年颁布的美国联邦法律,要求医疗保健提供者、健康计划和医疗保健信息交换中心等受保护实体及其业务伙伴,对受保护的健康信息 (PHI) 进行保护和保密处理。
本文提供了用户使 Notion 工作区符合 HIPAA 标准所需的必要产品配置。

注意:Notion 的商业伙伴协议 (BAA) 规范了存储在 Notion 服务中的受保护的健康信息 (PHI)。要获得签署 Notion BAA 的资格,你必须订阅我们的企业版。
任何 Beta 服务均不在 BAA 的涵盖范围内,因此不得以处理受保护的健康信息的方式使用或部署。
如果本页面上的任何语言与 BAA 中的语言在任何时候发生冲突,应以 BAA 为准。
Notion 的支持配置 | |
|---|---|
访问控制 为维护电子受保护健康信息的电子信息系统实施技术策略和程序,仅允许经过授权的人员或软件程序访问。 | Notion 的 SAML SSO 基于 SAML 2.0 标准构建,可将你的身份提供商 (IdP) 与工作区连接,让你享受更简便、更安全的登录体验。Notion 支持与以下服务进行 SAML SSO 的官方配置:Azure、Google、Gusto、Okta、OneLogin 和 Rippling。 要开始在 Notion 中使用 SAML 单点登录,你需要完成以下步骤: • 验证域名:要使用高阶安全功能,你必须验证对电子邮件域名的所有权。这个自动化流程需要在你的域名 DNS 中添加 TXT 记录以验证所有权。 • 启用 SAML 单点登录:启用后即可完成配置。如需了解如何配置 SAML 单点登录,请参阅这篇文章。 • 更改默认登录方式:首次启用 SAML 单点登录后,默认登录方式会设为 • 关联其他工作空间:如果你想为多个工作空间配置单点登录 (SSO),请联系 [email protected]。 正确配置后,所有登录你工作区的成员都必须使用已验证的域名,并通过你的身份提供商进行身份验证。如果 IdP/SAML SSO 出现问题,企业工作区所有者可通过备用登录方式绕过该限制。 |
唯一用户标识 分配唯一的名称和/或编号,用于识别和跟踪用户身份。 | Notion 提供 SCIM API,可用于开通、管理和停用成员及群组。工作空间所有者可以前往 如需了解如何使用 Notion 的 SCIM API,请查看我们的 SCIM 文档,获取最新信息。Notion 支持 Google、Gusto、Okta、OneLogin 和 Rippling 的官方 SCIM 应用程序。 |
紧急访问程序 建立(并根据需要实施)在紧急情况下获取必要的电子受保护健康信息的程序。 | 内容搜索为企业工作空间所有者提供了对工作空间内容的可见性,以改善工作空间管控并解决页面访问权限问题。内容搜索允许您: 对于 Notion Mail 和 Notion Calendar,请启用 与 Google Workspace 的 HIPAA 合规性。 |
自动注销 实施电子程序,在预定的不活动时间后终止电子会话。 | 设置自定义会话持续时间: 对于企业版下的受管理用户,Notion 的默认会话持续时间为 180 天。不过,工作空间所有者可以将会话持续时间自定义为 1 小时到 180 天。 强制受管理用户登出: 强制单个用户登出,或一次性强制所有工作空间用户登出。 强制重置密码: 强制单个用户重置密码,或一次性强制所有工作空间用户重置密码。 如果你通过 SCIM 取消配置用户,他们将从工作空间中移除,且其会话将被终止。 |
审计控制 实施硬件、软件和/或程序机制,以记录和检查包含或使用电子受保护健康信息的信息系统中的活动。 | 企业工作区所有者可以通过 这对于识别潜在的安全问题、调查可疑行为以及排查访问故障特别有帮助。工作区审计日志可以导出为 CSV 格式。 企业客户还可以利用我们的 数据丢失防护 (DLP) 合作伙伴连接 来发现、分类和保护 Notion 中的敏感数据。 对于 Notion 邮箱和 Notion 日历,请启用 利用 Google Workspace 实现的 HIPAA 规定。 |
完整性控制 实施政策和程序,以保护电子受保护健康信息免受不当篡改或销毁。 | 禁用公共页面共享: 这将禁用此工作空间中每个页面的“分享”菜单中的“分享到网络”选项。 禁用访客: 这将阻止任何人邀请工作空间外的人员访问任何页面。如果你需要按需邀请访客,就不必启用这项限制。但请注意,不得使用 Notion 与患者、医疗保险计划成员及其家人或雇主沟通。如果你需要启用访客,建议开启访客请求。这样,访客进入你的工作空间前需要经过审批,确保符合 HIPAA 要求。 禁用将页面移动或复制到其他工作空间: 这将阻止任何人通过“移动到”或“复制”操作将页面移动或复制到其他工作空间。 禁用导出: 这将阻止任何人将内容导出为 markdown、CSV 或 PDF 格式。 禁止创建工作空间: 这将阻止任何人未经批准就创建新工作空间。 禁用第三方扩展程序或设置允许列表: 这将阻止任何人向你的 Notion 工作空间添加未经批准的第三方扩展程序。 禁用外部工作空间访问: 这将阻止受管理用户加入或访问组织外部的工作空间。 对于 Notion 邮箱和 Notion 日历,请启用 利用 Google Workspace 实现的 HIPAA 规定。 |
个人或实体身份验证 实施程序以验证寻求访问电子受保护健康信息的个人或实体是否为其所声称的身份。 | 禁用档案更改: 这将阻止受管理的用户更改自己的档案信息,以防止冒充他人。 域名管理:这里的域名指与 Notion 帐号关联的邮箱域名。工作空间所有者验证域名所有权后,即可使用域名管理设置。 禁用访客: 这将阻止任何人邀请工作空间外的人员访问任何页面。如果你需要按需邀请访客,就不必启用这项限制。但请注意,不得使用 Notion 与患者、医疗保险计划成员及其家人或雇主沟通。如果你需要启用访客,建议开启访客请求。这样,访客进入你的工作空间前需要经过审批,确保符合 HIPAA 要求。 暂停或删除受管理的用户帐号: 从用户管理面板中暂停或删除受管理的用户帐号。 禁止受管理的用户自行删除帐号:防止受管理的用户自行删除帐号。 |
数据保留与处置 实施政策和程序,以处理电子 PHI 和/或存储该信息的硬件或电子介质的最终处置。 | 自定义数据保留设置 允许企业工作空间所有者控制用户页面从垃圾箱中删除的时间,以及之后的保留时长。 我们会保留数据库的备份,如果需要,可以为你恢复过去 30 天内内容的快照。 对于 Notion 邮箱和 Notion 日历,请启用 利用 Google Workspace 实现的 HIPAA 规定。 |
传输安全 实施技术安全措施,以防止未经授权 | 静态加密: 客户数据在存储时采用 AES-256 加密,无论是在 Notion 内部网络、云存储、数据库表还是备份中,均确保加密保护。 传输中加密: 传输中的数据使用 TLS 1.2 或更高版本进行加密。 |
注意:如果 IdP/SAML SSO 发生故障,企业工作空间所有者可以使用替代的登录方式进行绕过。
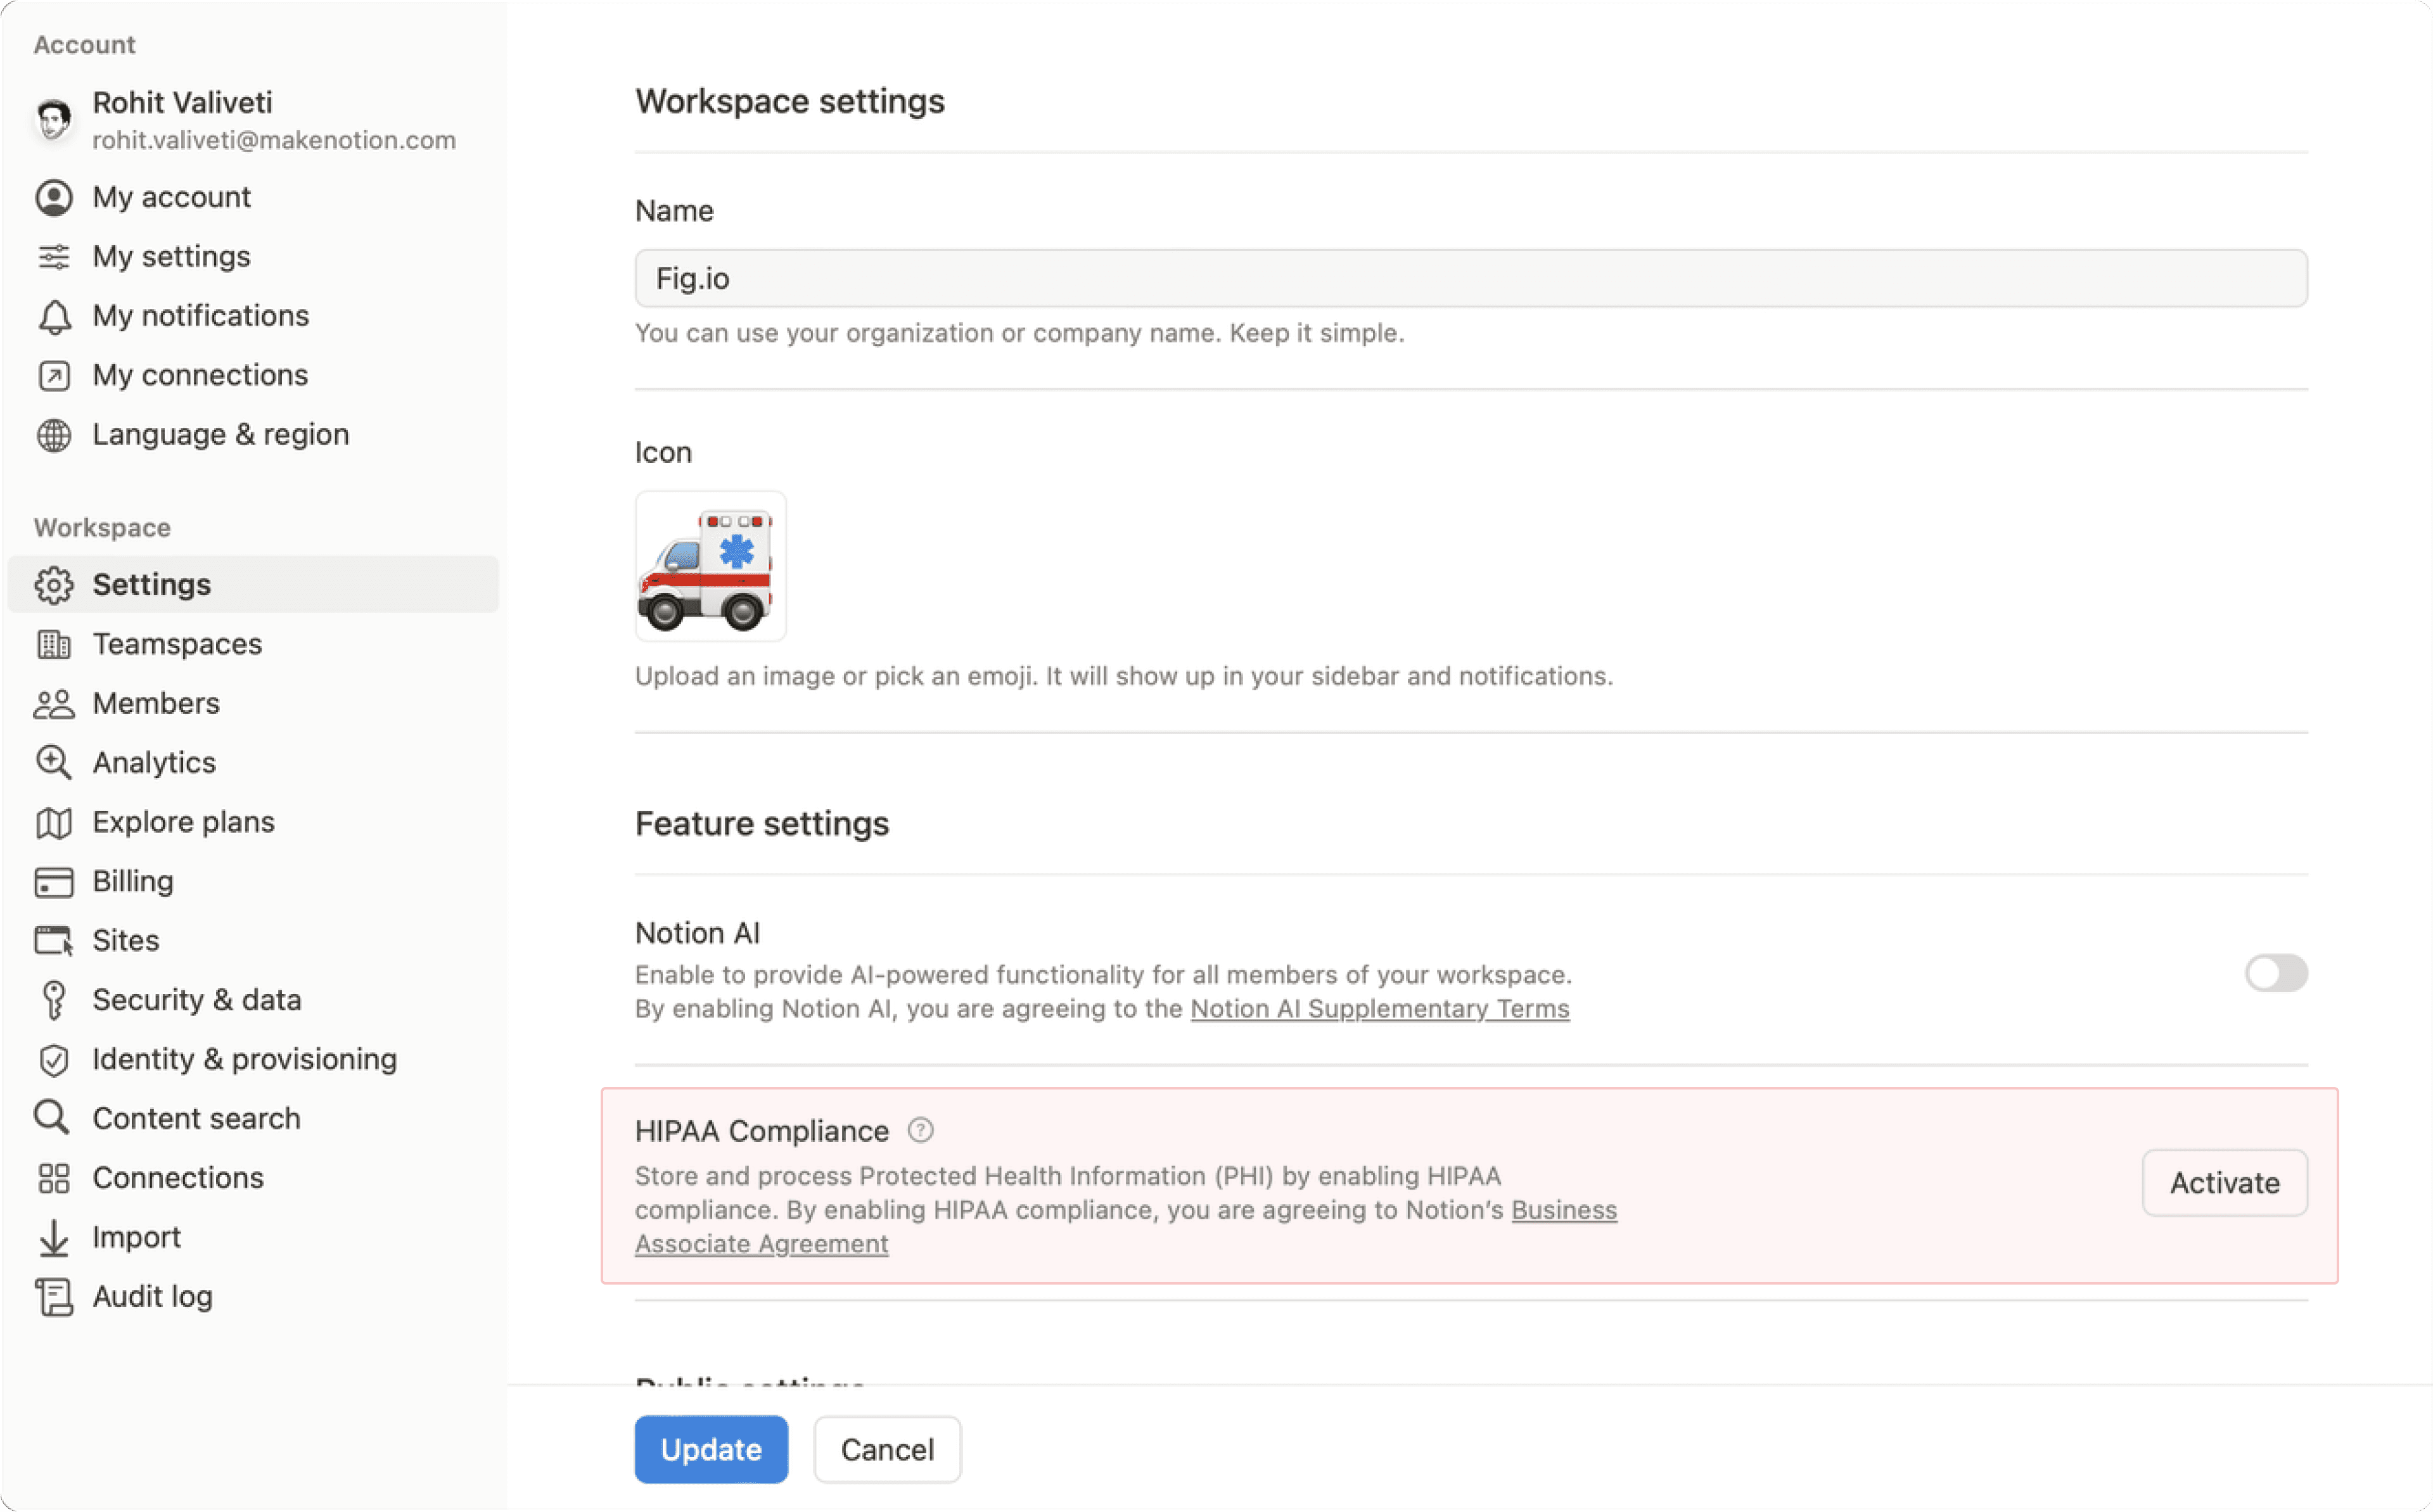
要为你的工作空间启用 HIPAA 规定:
前往侧边栏中的
设置→工作空间设置→HIPAA 规定→激活。将会出现一个窗口,你可以在选择
接受之前阅读完整的已签署 BAA。一旦接受,你将看到 HIPAA 规定已启用的确认信息,你还会收到一封确认邮件,表明你的工作空间已接受 HIPAA BAA。
如果你想为你的工作空间停用 HIPAA 规定:
前往侧边栏中的
设置→工作空间设置→HIPAA 规定→停用。在弹出的窗口中,选择
禁用。接受后,你将看到 HIPAA 规定已禁用的确认信息,这意味着你将无法在 Notion 工作空间中存储受保护的健康信息 (PHI),同时你还会收到一封确认邮件。
常见问题
启用 HIPAA 规定的费用是多少?
启用 HIPAA 规定的费用是多少?
企业版客户可免费启用 HIPAA 规定。
客户必须同意 Notion 的商业伙伴协议 (BAA),并以符合 HIPAA、BAA 以及《HIPAA 产品配置指南》的方式使用 Notion。
启用 HIPAA 规定有哪些产品限制?
启用 HIPAA 规定有哪些产品限制?
Notion 不得用于与患者、方案成员或其家人或雇主进行沟通。
用户 不得 在以下任何字段或功能中包含受保护的健康信息 (PHI):
工作空间或组织名称
团队协作区名称
文件名
帐号/用户档案
群组名称
支持请求及其附件不得包含任何受保护的健康信息 (PHI)。
任何 Beta 服务均不在 BAA 的涵盖范围内,因此不得以处理受保护的健康信息的方式使用或部署。
连接功能是否仍然可用?
连接功能是否仍然可用?
是的,之前启用的应用将保持启用状态。管理员应评价所使用的现有连接,以确保其合规,同时也可以选择禁用添加未列入允许列表的新连接。