HIPAA 設定
深入了解如何讓您的 Notion 工作空間符合 HIPAA 規範,以及如何啟用 HIPAA 合規性。
跳至常見問題《健康保險流通與責任法案》(HIPAA) 是一項於 1996 年頒布的美國聯邦法律,要求醫療保健提供者、健康計畫、醫療保健交換中心等受保實體及其業務夥伴,必須保護並保密處理受保護的醫療資訊 (PHI)。
本文提供使用者使 Notion 工作空間符合 HIPAA 規範所需的產品設定。

注意:Notion 的企業合作夥伴協議 (BAA) 規範了 Notion 服務中儲存之個人健康資訊 (PHI) 的保護。若要符合簽署 Notion BAA 的資格,您必須訂閱我們的企業版。
任何 Beta 服務皆不在 BAA 的涵蓋範圍內,因此不得以處理受保護的醫療資訊的方式使用或部署。
若本頁面上的任何內容與 BAA 中的內容發生衝突,應以 BAA 為準。
Notion 的支援設定 | |
|---|---|
存取控制 針對維護電子受保護健康資訊的電子資訊系統,實施技術政策與程序,僅允許已獲授權的人員或軟體程式進行存取。 | Notion 的 SAML SSO 是建立在 SAML 2.0 標準之上,可連接您的身分識別提供者 (IdP) 與工作空間,提供更輕鬆、更安全的登入體驗。Notion 支援與下列服務進行 SAML SSO 的官方設定:Azure、Google、Gusto、Okta、OneLogin 和 Rippling。 若要在 Notion 開始使用 SAML 單一登入,請完成下列步驟: • 驗證網域:若要使用高階安全性功能,必須驗證電子郵件網域的擁有權。這項自動化程序需要在網域的 DNS 中新增 TXT 記錄,以驗證擁有權。 • 啟用 SAML 單一登入:此步驟會開啟功能並完成設定。如需了解如何設定 SAML 單一登入,請參閱這篇文章。 • 變更預設登入方式:首次啟用 SAML 單一登入後,預設登入方式會設為 • 連結其他工作空間:如有多個工作空間需要設定單一登入 (SSO),請聯絡[email protected]。 一旦設定完成,任何登入您工作空間的成員都必須使用已驗證的網域,並需透過您的身分識別提供者進行驗證。企業工作空間擁有者可以在 IdP/SAML SSO 發生故障時,透過替代登入方式繞過此限制。 |
唯一使用者識別 指派唯一的名稱和/或編號,以識別並追蹤使用者身分。 | Notion 提供 SCIM API,可用於佈建、管理及取消佈建成員與群組。工作空間擁有者可前往 請參閱SCIM 文件,了解如何使用 Notion 的 SCIM API,並取得最新資訊。Notion 支援 Google、Gusto、Okta、OneLogin 和 Rippling 的官方 SCIM 應用程式。 |
緊急存取程序 建立(並視需要實施)在緊急情況下取得必要電子受保護健康資訊的程序。 | 內容搜尋為企業工作空間擁有者提供工作空間內容的可見度,以改善工作空間管控並解決頁面存取權限問題。內容搜尋讓您可以: 針對 Notion Mail 和 Notion Calendar,啟用 符合 Google Workspace 的 HIPAA 規範。 |
自動登出 實施電子程序,在預定的閒置時間後終止電子工作階段。 | 設定自訂工作階段持續時間: 針對企業版的受管理使用者,Notion 的預設工作階段持續時間為 180 天。不過,工作空間擁有者可以自訂工作階段持續時間,範圍從 1 小時到 180 天不等。 強制受管理使用者登出:可強制個別使用者登出,也可讓工作空間中的所有使用者一次登出。 強制重設密碼:可強制個別使用者重設密碼,也可要求工作空間中的所有使用者一次重設密碼。 透過 SCIM 取消佈建使用者後,該使用者會從工作空間中移除,工作階段也會終止。 |
稽核控制 實施硬體、軟體和/或程序機制,以記錄並檢查包含或使用電子受保護健康資訊的資訊系統中的活動。 | 企業工作空間擁有者可透過 這對於識別潛在的安全問題、調查可疑行為以及排解存取問題特別有幫助。工作區稽核記錄可以 CSV 格式匯出。 企業客戶也可以利用我們的 資料外洩防護 (DLP) 合作夥伴連線 來探索、分類並保護 Notion 中的敏感資料。 針對 Notion Mail 和 Notion Calendar,啟用 符合 Google Workspace 的 HIPAA 規範。 |
完整性控制 實施政策與程序,以保護電子受保護健康資訊免受不當竄改或銷毀。 | 停用公開頁面分享: 這將會停用此工作空間中每個頁面「分享」選單內的「分享到網路」選項。 停用訪客: 這會防止任何人邀請工作空間外的人員存取頁面。如果想視需要邀請訪客,就不必使用這項控制功能。但請注意,Notion 不得用於與病患、保險方案成員及其家人或雇主溝通。如果需要啟用訪客,建議開啟訪客請求,建立核准流程,讓你在符合 HIPAA 規範的前提下邀請訪客加入工作空間。 停用「不同工作空間中移動頁面/建立頁面副本」功能: 這會防止任何人透過「移動至」或「建立副本」動作,將頁面移動至其他工作空間或在其他工作空間中建立頁面副本。 停用匯出: 這會防止任何人匯出為 Markdown、CSV 或 PDF。 停用建立工作空間功能: 這會防止任何人在未經核准的情況下建立新工作空間。 停用第三方擴充功能或將其加入允許清單: 這會防止任何人將未經核准的第三方擴充功能新增至您的 Notion 工作空間。 停用外部工作空間的存取權限: 這會防止受管理使用者加入或存取你所屬組織以外的工作空間。 針對 Notion Mail 和 Notion Calendar,啟用 符合 Google Workspace 的 HIPAA 規範。 |
個人或實體驗證 實施程序以驗證尋求存取權限電子受保護的醫療資訊的個人或實體是否為其所聲稱的身分。 | 停用個人檔案變更: 這會防止受管理使用者變更自己的個人檔案資訊,以避免冒充。 網域管理:網域是指與 Notion 帳號關聯的電子郵件地址網域。透過網域驗證,工作空間擁有者可以確認網域的擁有權,並解鎖網域管理設定。 停用訪客:這會防止任何人邀請工作空間外的人員存取頁面。如果想視需要邀請訪客,就不必使用這項控制功能。但請注意,Notion 不得用於與病患、保險方案成員及其家人或雇主溝通。如果需要啟用訪客,建議開啟訪客請求,建立核准流程,讓你在符合 HIPAA 規範的前提下邀請訪客加入工作空間。 暫停或刪除受管理使用者帳號:從使用者管理儀表板暫停或刪除受管理使用者帳號。 停用受管理使用者帳號刪除功能:防止受管理使用者自行刪除其帳號。 |
資料保留與處置 實施政策與程序,以處理電子受保護的醫療資訊和/或儲存該資訊的硬體或電子媒體的最終處置。 | 自訂資料保留設定 允許企業工作區擁有者控制使用者的頁面何時從垃圾桶中刪除,以及之後可以保留多久。 我們會保留資料庫備份,若您有需要,我們可以協助還原過去 30 天內的內容快照。 針對 Notion Mail 和 Notion Calendar,啟用 符合 Google Workspace 的 HIPAA 規範。 |
傳輸安全性 實施技術安全措施,以防止未經授權 | 靜態資料加密: 客戶資料在靜態時使用 AES-256 進行加密。客戶資料在 Notion 內部網路傳輸時、在雲端儲存空間、資料庫表格與備份中處於靜態時,皆會進行加密。 傳輸中資料加密: 傳輸中的資料使用 TLS 1.2 或更高版本進行加密。 |
注意:若 IdP/SAML SSO 發生故障,企業版工作空間擁有者可以使用替代登入方式繞過。
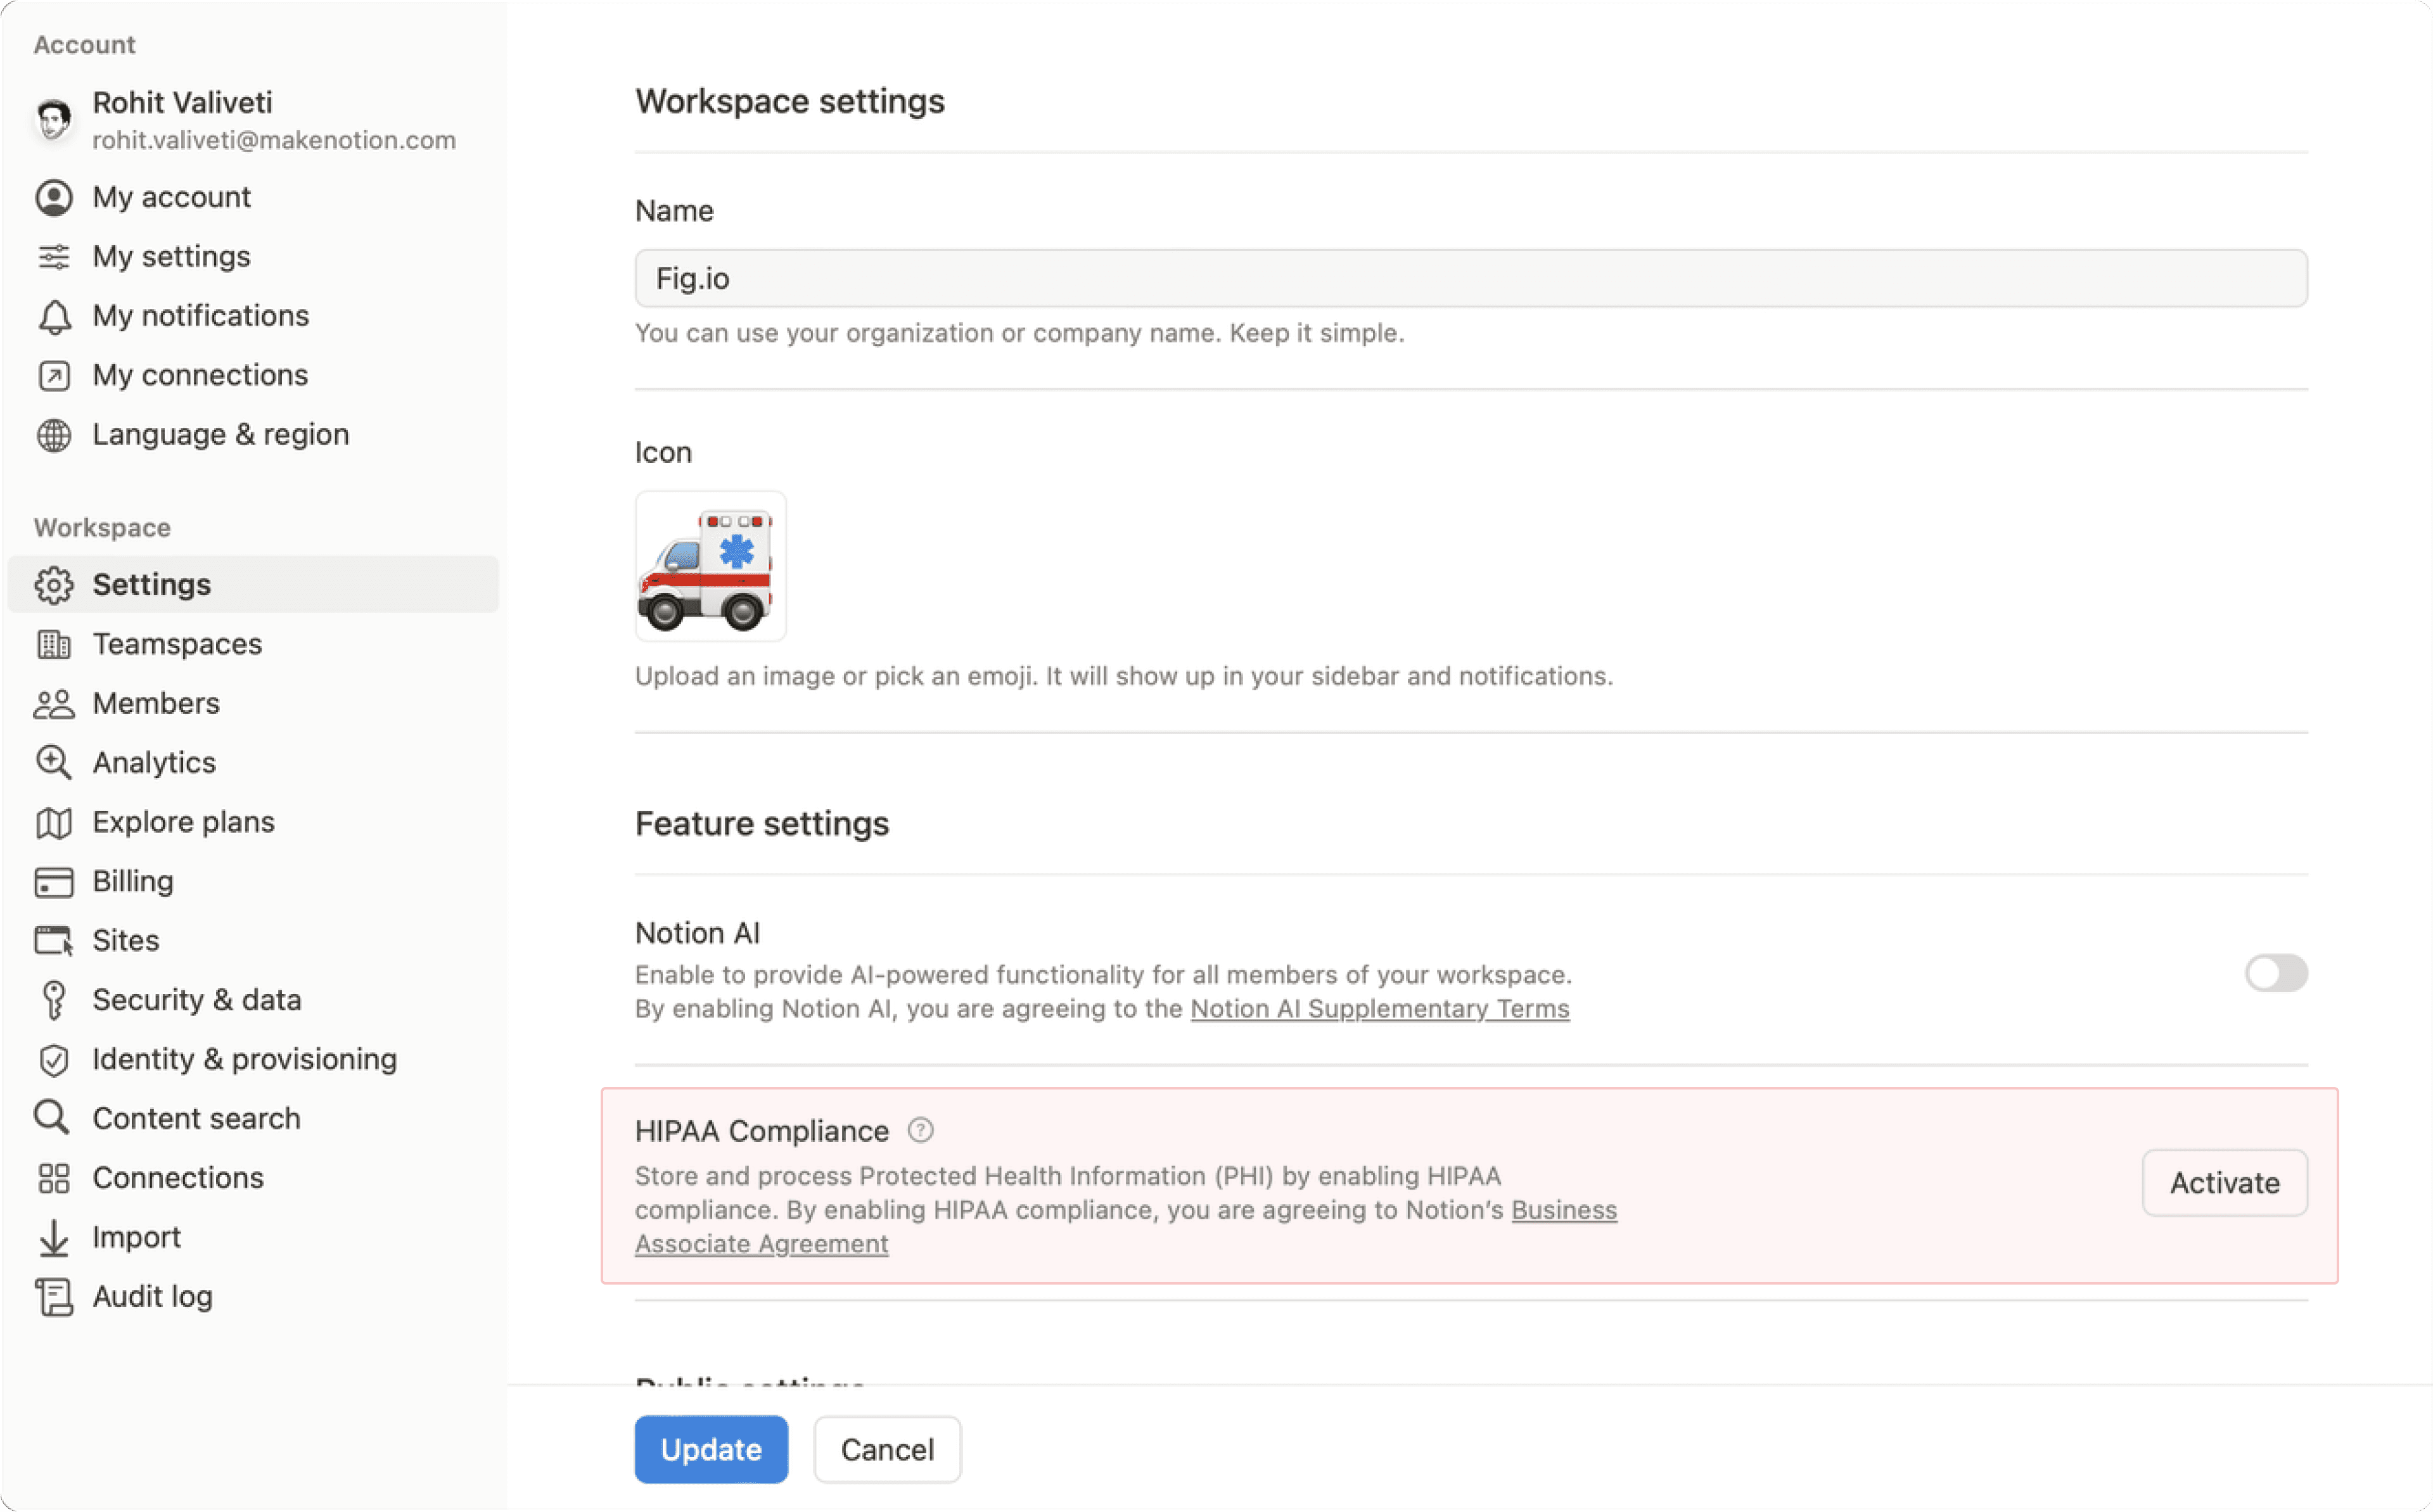
若要為您的工作空間啟用 HIPAA 法規遵循:
前往側邊欄的
設定→工作空間設定→HIPAA 法規遵循→啟用。視窗將會出現,您可以在選取
接受之前閱讀完整的已簽署 BAA。接受後,您會看到 HIPAA 法規遵循已啟用的確認訊息。您也會收到一封電子郵件,確認您的工作空間已接受 HIPAA BAA。
如果您想為您的工作空間關閉 HIPAA 法規遵循:
前往側邊欄的
設定→工作空間設定→HIPAA 法規遵循→停用。在出現的視窗中,選取
停用。接受後,您會看到 HIPAA 法規遵循已停用的確認訊息。這表示您無法再於 Notion 工作空間中儲存受保護的醫療資訊 (PHI)。您也會收到一封確認電子郵件。
常見問題
啟用 HIPAA 法規遵循的費用為何?
啟用 HIPAA 法規遵循的費用為何?
企業版的客戶可免費使用 HIPAA 法規遵循功能。
客戶必須同意 Notion 的商業夥伴協議 (BAA),並以符合 HIPAA、BAA 及《HIPAA 產品設定指南》的方式使用 Notion。
啟用 HIPAA 合規性有哪些產品限制?
啟用 HIPAA 合規性有哪些產品限制?
Notion 不得用於與病患、方案成員或其家屬或雇主進行通訊。
使用者 不得 在下列任何欄位或功能中包含受保護的醫療資訊:
工作空間或組織名稱
團隊協作區名稱
檔案名稱
帳號/使用者個人檔案
使用者群組名稱
支援請求及其附件不得包含任何受保護的醫療資訊。
任何 Beta 服務皆不在 BAA 的涵蓋範圍內,因此不得以處理受保護的醫療資訊的方式使用或部署。
連接是否仍可使用?
連接是否仍可使用?
是的,先前啟用的應用程式將保持啟用狀態。管理員應評論現有使用的連接,以確保其符合規範。管理員可選擇停用新增未列入允許清單的連接。