HIPAA-konfiguration
Lær hvordan du gør dit Notion arbejdsområde HIPAA-kompatibelt, og hvordan du aktiverer HIPAA-kompatibilitet.
Gå til Ofte stillede spørgsmålThe Health Insurance Portability and Accountability Act (HIPAA) er en amerikansk føderal lov, der blev vedtaget i 1996, og som kræver beskyttelse og fortrolig håndtering af beskyttede helbredsoplysninger (Protected Health Information, PHI) af omfattede enheder såsom sundhedsudbydere, sundhedsplaner og sundhedsclearinghuse, samt deres forretningspartnere.
Denne artikel giver brugerne de nødvendige produktkonfigurationer for at gøre deres Notion-arbejdsområde HIPAA-kompatibelt.

Bemærk: Notions Business Associate Agreement (BAA) regulerer beskyttelsen af beskyttede helbredsoplysninger (Protected Health Information, PHI), der gemmes i Notion-tjenesten. For at være berettiget til at underskrive Notions BAA skal du abonnere på vores Enterprise-abonnement.
Eventuelle betatjenester er ikke dækket af BAA'en og må derfor ikke bruges eller implementeres på en måde, der behandler beskyttede helbredsoplysninger (Protected Health Information, PHI).
I det omfang sprogbrug på denne side og sprogbrug i BAA'en på noget tidspunkt er i modstrid med hinanden, er det BAA'en, der er gældende.
Notions understøttende konfigurationer | |
|---|---|
Adgangskontrol Implementér tekniske politikker og procedurer for elektroniske informationssystemer, der vedligeholder elektroniske beskyttede helbredsoplysninger, for kun at give adgang til de personer eller softwareprogrammer, der har fået tildelt adgangsrettigheder. | Notions SAML SSO er bygget på SAML 2.0-standarden, som forbinder din identitetsudbyder (IdP) og dit/dine arbejdsområde(r) for at give en nemmere og mere sikker loginoplevelse. Notion understøtter officielle konfigurationer til SAML SSO med: Azure, Google, Gusto, Okta, OneLogin og Rippling. For at komme i gang med at bruge SAML SSO med Notion, skal du gennemføre følgende trin: • Bekræft domæner:Du skal bekræfte, at du ejer dit e-maildomæne, før du kan bruge avancerede sikkerhedsfunktioner. Det sker automatisk, når du tilføjer en TXT-post til domænets DNS. • Aktivér SAML SSO:Det slår funktionen til og afslutter konfigurationen. Læs denne artikel for at få hjælp til at konfigurere SAML SSO. • Skift standardmetode til login:Første gang du aktiverer SAML SSO, indstilles standardmetoden til login til • Forbind yderligere arbejdsområder:Hvis du har mere end ét arbejdsområde, som du gerne vil konfigurere med SSO, kan du gøre det ved at kontakte [email protected]. Når det er korrekt konfigureret, skal alle medlemmer, der logger ind på dit/dine arbejdsområde(r), bruge det bekræftede domæne og skal godkendes gennem din identitetsudbyder. Ejere af Enterprise-arbejdsområder kan omgå dette ved at bruge en alternativ loginmetode, hvis der opstår en fejl i IdP/SAML SSO. |
Unik brugeridentifikation Tildel et unikt navn og/eller nummer til identifikation og sporing af brugeridentitet. | Notion har en SCIM-API, som du kan bruge til at oprette, administrere og fjerne medlemmer og grupper. Ejere af arbejdsområder kan finde den nødvendige API-nøgle under Læs vores SCIM-dokumentation for at få de nyeste oplysninger om, hvordan du bruger Notions SCIM-API. Notion understøtter officielle SCIM-applikationer fra Google, Gusto, Okta, OneLogin og Rippling. |
Procedure for nødadgang Etabler (og implementer efter behov) procedurer for at indhente nødvendige elektroniske beskyttede helbredsoplysninger under en nødsituation. | Indholdssøgning giver ejere af Enterprise-arbejdsområder synlighed i arbejdsområdets indhold for at forbedre styringen af arbejdsområdet og løse problemer med sideadgang. Indholdssøgning giver dig mulighed for at: For Notion Mail og Notion Calendar skal du aktivere HIPAA-overholdelse med Google Workspace. |
Automatisk logaf Implementer elektroniske procedurer, der afslutter en elektronisk session efter et forudbestemt tidsrum med inaktivitet. | Indstil sessionsvarighed: For administrerede brugere på Enterprise-abonnementet er Notions standardsessionsvarighed 180 dage. Ejere af arbejdsområder kan dog indstille sessionsvarigheden til mellem én time og 180 dage. Tving administrerede brugere til at logge ud: Log enkelte brugere eller alle brugere i arbejdsområdet ud på én gang. Kræv nulstilling af adgangskode: Kræv, at enkelte brugere eller alle brugere i arbejdsområdet nulstiller deres adgangskode. Hvis du fjerner en bruger via SCIM, fjernes vedkommende fra arbejdsområdet, og sessionen afsluttes. |
Revisionskontroller Implementer hardware-, software- og/eller proceduremæssige mekanismer, der registrerer og undersøger aktivitet i informationssystemer, der indeholder eller bruger elektroniske beskyttede helbredsoplysninger. | Ejere af Enterprise arbejdsområder har adgang til en revisionslog via Dette kan være særligt nyttigt til at identificere potentielle sikkerhedsproblemer, undersøge mistænkelig adfærd og fejlfinde adgang. Arbejdsområdets revisionslog kan eksporteres som CSV. Enterprise kunder kan også benytte vores Data Loss Prevention (DLP) partnerforbindelser til at opdage, klassificere og beskytte følsomme data i Notion. For Notion Mail og Notion Calendar skal du aktivere HIPAA-overholdelse med Google Workspace. |
Integritetskontroller Implementer politikker og procedurer for at beskytte elektroniske beskyttede helbredsoplysninger mod ukorrekt ændring eller destruktion. | Deaktiver offentlig deling af sider: Det fjerner muligheden Del på nettet fra menuen Del på alle sider i dette arbejdsområde. Deaktiver gæster: Så kan ingen invitere personer uden for arbejdsområdet til siderne. Du behøver ikke at deaktivere gæster, hvis du vil invitere dem efter behov. Bemærk dog, at Notion ikke må bruges til at kommunikere med patienter, medlemmer af sundhedsordninger eller deres familier og arbejdsgivere. Hvis du vil give gæster adgang, anbefaler vi, at du slår gæsteanmodninger til. Så skal invitationer godkendes, før gæster kan få adgang til dit arbejdsområde. Det hjælper dig med at overholde HIPAA. Deaktiver flytning eller duplikering af sider til andre arbejdsområder: Dette forhindrer alle i at flytte eller duplikere sider til andre arbejdsområder via handlingen Flyt til eller Duplikér. Deaktiver eksport: Dette forhindrer alle i at eksportere som Markdown, CSV eller PDF. Deaktiver oprettelse af arbejdsområder: Dette forhindrer alle i at oprette nye arbejdsområder uden godkendelse. Deaktiver tredjepartsudvidelser eller begræns dem til en liste over godkendte udvidelser: Det forhindrer brugere i at tilføje tredjepartsudvidelser, som ikke er godkendt, til dit Notion-arbejdsområde. Deaktiver adgang til eksterne arbejdsområder: Dette forhindrer administrerede brugere i at tilslutte sig eller få adgang til eksterne arbejdsområder uden for din organisation. For Notion Mail og Notion Calendar skal du aktivere HIPAA-overholdelse med Google Workspace. |
Person- eller enhedsautentificering Implementer procedurer til at verificere, at en person eller enhed, der søger adgang til elektroniske beskyttede helbredsoplysninger (Protected Health Information, PHI), er den, de udgiver sig for at være. | Deaktiver profilændringer: Det forhindrer administrerede brugere i at ændre deres egne profiloplysninger, så de ikke kan udgive sig for at være andre. Administrer domæner: Et domæne er det e-maildomæne, der er knyttet til en Notion-konto. Når du bekræfter et domæne, kan ejere af arbejdsområder registrere ejerskabet og få adgang til indstillingerne for domæneadministration. Deaktiver gæster: Så kan ingen invitere personer uden for arbejdsområdet til siderne. Du behøver ikke at deaktivere gæster, hvis du vil invitere dem efter behov. Bemærk dog, at Notion ikke må bruges til at kommunikere med patienter, medlemmer af sundhedsordninger eller deres familier og arbejdsgivere. Hvis du vil give gæster adgang, anbefaler vi, at du slår gæsteanmodninger til. Så skal invitationer godkendes, før gæster kan få adgang til dit arbejdsområde. Det hjælper dig med at overholde HIPAA. Suspender eller slet en administreret brugers konto: Du kan suspendere eller slette administrerede brugeres konti fra oversigten over brugeradministration. Deaktiver sletning af administreret brugerkonto: Forhindr administrerede brugere i selv at slette deres konti. |
Dataopbevaring og bortskaffelse Implementer politikker og procedurer til at håndtere den endelige bortskaffelse af elektroniske beskyttede helbredsoplysninger (Protected Health Information, PHI) og/eller den hardware eller de elektroniske medier, som de er gemt på. | Brugerdefinerede indstillinger for dataopbevaring giver ejere af Enterprise-arbejdsområder mulighed for at have kontrol over, hvornår brugeres sider slettes fra Papirkurv, og hvor længe de kan opbevares derefter. Vi opbevarer backup af vores database, så vi kan gendanne et øjebliksbillede af dit indhold fra de seneste 30 dage, hvis du har brug for det. For Notion Mail og Notion Calendar skal du aktivere HIPAA-overholdelse med Google Workspace. |
Transmissionssikkerhed Implementer tekniske sikkerhedsforanstaltninger for at beskytte mod uautoriseret | Kryptering ved lagring: Kundedata krypteres ved lagring ved hjælp af AES-256. Kundedata krypteres, når de er på Notions interne netværk, ved lagring i cloud-lagring, databasetabeller og sikkerhedskopier. Kryptering under transport: Data, der sendes under transport, krypteres ved hjælp af TLS 1.2 eller højere. |
Bemærk: Ejere af Enterprise-arbejdsområder kan omgå dette ved at bruge en alternativ loginmetode, hvis der opstår en fejl i IdP/SAML SSO.
Sådan aktiverer du HIPAA-overholdelse for dit arbejdsområde:
Gå til
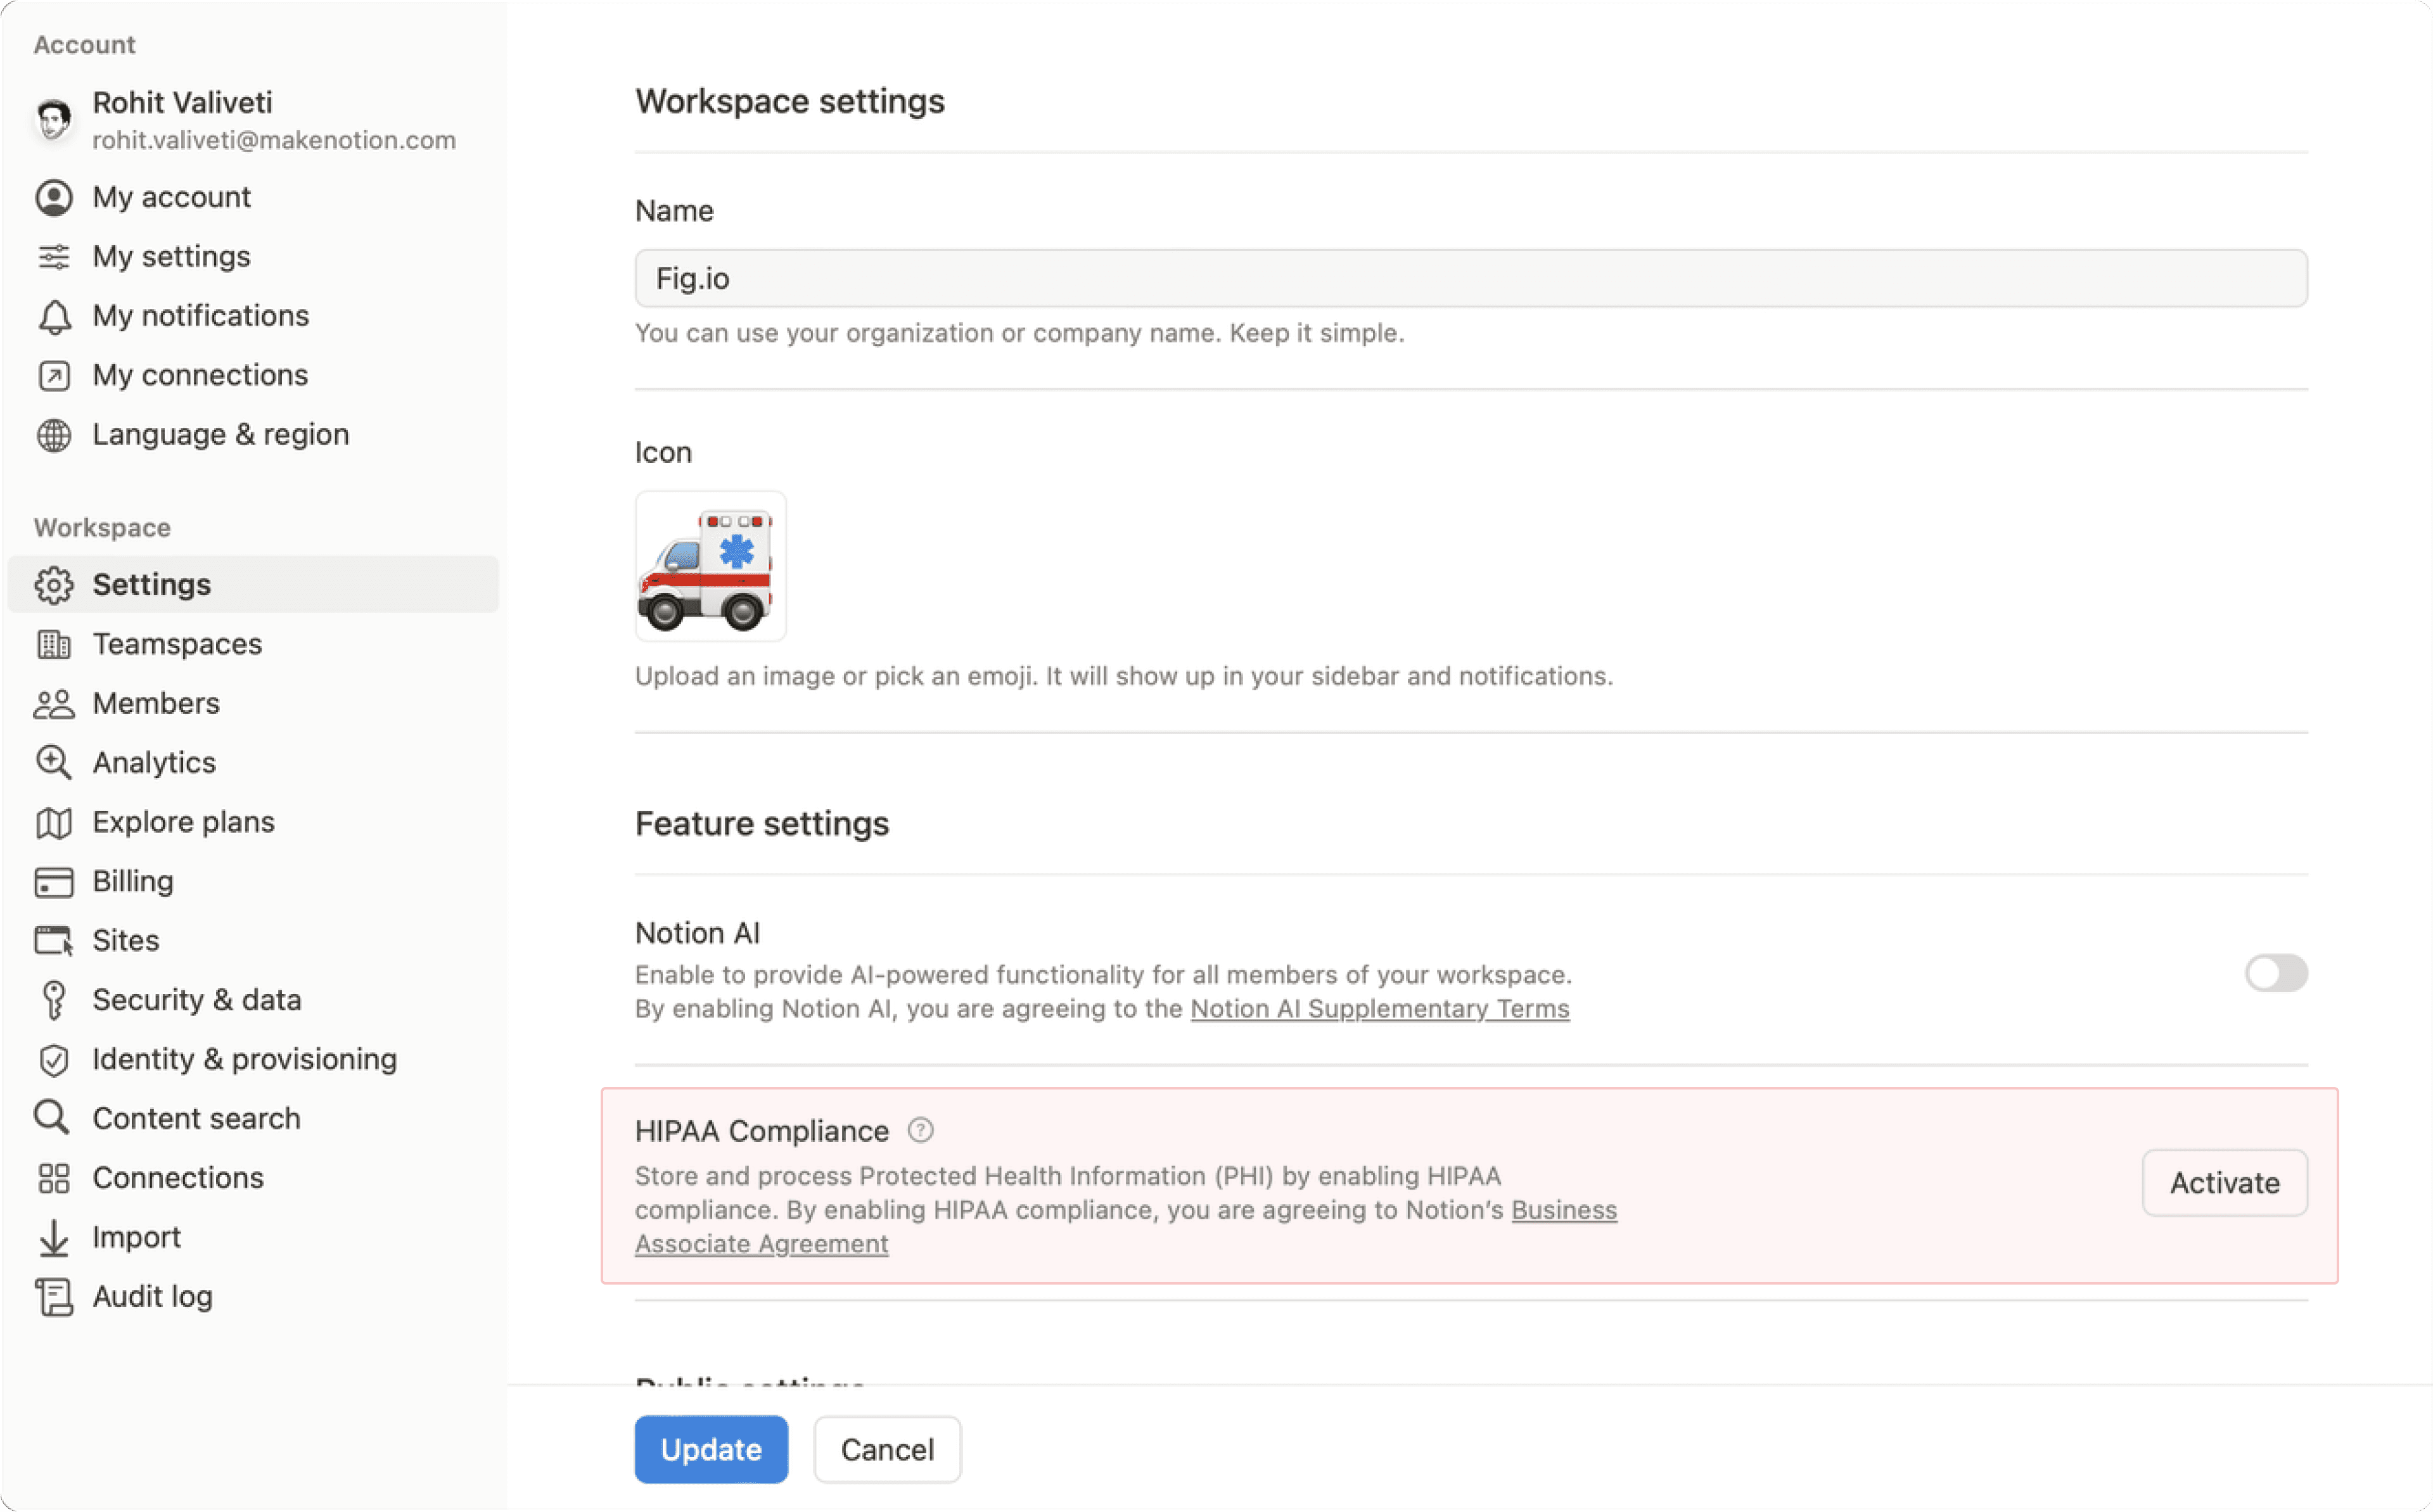
Indstillingeri din sidemenu →Arbejdsområdeindstillinger→HIPAA-overholdelse→Aktivér.Et vindue vises, hvor du kan læse den fulde underskrevne BAA, før du vælger
Acceptér.Når du har accepteret, vil du se en bekræftelse på, at HIPAA-overholdelse er blevet aktiveret. Du vil også modtage en e-mail, der bekræfter, at dit arbejdsområde har accepteret HIPAA BAA.
Hvis du ønsker at slå HIPAA-overholdelse fra for dit arbejdsområde:
Gå til
Indstillingeri din sidemenu →Arbejdsområdeindstillinger→HIPAA-overholdelse→Deaktiver.I vinduet, der vises, skal du vælge
Deaktiver.Når du har accepteret, vil du se en bekræftelse på, at HIPAA-overholdelse er blevet deaktiveret. Det betyder, at du ikke længere kan gemme beskyttede helbredsoplysninger (Protected Health Information, PHI) i dit Notion arbejdsområde. Du vil også modtage en e-mail med bekræftelse.
Ofte stillede spørgsmål
Hvad koster det at aktivere HIPAA-overholdelse?
Hvad koster det at aktivere HIPAA-overholdelse?
HIPAA-overholdelse er tilgængelig gratis for kunder på Enterprise-abonnementet.
Kunder skal acceptere Notions Business Associate Agreement og bruge Notion på en måde, der overholder HIPAA, BAA og HIPAA Product Configuration Guide.
Hvad er produktbegrænsningerne ved at aktivere HIPAA-overholdelse?
Hvad er produktbegrænsningerne ved at aktivere HIPAA-overholdelse?
Notion må ikke bruges til at kommunikere med patienter, Abonnement-medlemmer eller deres familier eller arbejdsgivere.
Brugere må ikke inkludere beskyttede helbredsoplysninger (Protected Health Information, PHI) i nogen af følgende felter eller funktionaliteter:
Navne på arbejdsområder eller organisationer
Navne på teamområder
Filnavne
Konto/brugerprofil
Navne på brugergrupper
Supportanmodninger og vedhæftede filer til en supportanmodning må ikke indeholde beskyttede helbredsoplysninger (Protected Health Information, PHI).
Eventuelle betatjenester er ikke dækket af BAA'en og må derfor ikke bruges eller implementeres på en måde, der behandler beskyttede helbredsoplysninger (Protected Health Information, PHI).
Vil forbindelser stadig være tilgængelige?
Vil forbindelser stadig være tilgængelige?
Ja, tidligere aktiverede apps forbliver aktiverede. Administratorer bør gennemgå eksisterende forbindelser, der bruges, for at sikre, at de er kompatible. Administratorer kan vælge at deaktivere tilføjelsen af nye forbindelser, der ikke er på tilladelseslisten.